Утекли пароли: что делать в первый час
Пришло письмо «ваш пароль найден в утечке» — или в почту вошли не с твоего телефона. Что менять первым, что проверить после смены пароля и где мошенники будут ждать дальше.
Обычно всё начинается одним из трёх способов. Сервис присылает письмо «ваш пароль мог стать известен посторонним». Браузер или менеджер паролей предупреждает, что пароль нашёлся в утечке. Или — самое неприятное — в списке входов в почту есть вход, которого ты не делал.
Паниковать не нужно. Нужно действовать по порядку: в первый час важнее не скорость, а очерёдность.
Сначала: это правда утечка?
Письма «ваш пароль утёк, срочно перейдите по ссылке» — любимый жанр мошенников. Поэтому правило номер ноль: не переходи по ссылке из письма. Открой сайт сам — из закладок или набрав адрес руками — и уже там смотри уведомления и историю входов.
Проверить, не попадали ли твои пароли в известные утечки, можно не выходя из браузера: Chrome, Edge и Firefox умеют сверять сохранённые пароли с базами утечек (ищи в настройках «Проверка паролей» или «Монитор паролей»). Многие менеджеры паролей делают то же самое.
Порядок: почта, деньги, повторы, остальное
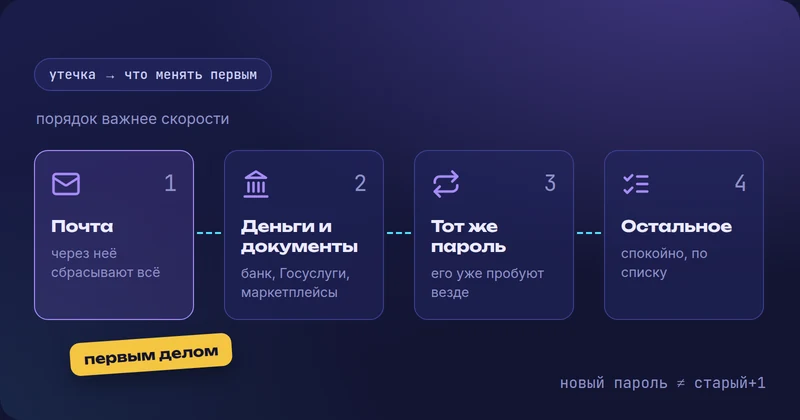
- Почта. Через неё восстанавливается всё остальное. Пока злоумышленник читает твою почту, он может сбросить пароль где угодно — в том числе твой новый.
- Деньги и документы. Банк, Госуслуги, маркетплейсы и сервисы с привязанной картой.
- Сайты, где стоял тот же пароль. Утёкшую пару «почта + пароль» автоматически пробуют на сотнях сайтов — это называется подстановкой учётных данных. Если пароль повторялся, считай, что он утёк везде, где повторялся.
- Всё остальное — спокойно, по списку.
Новый пароль — не «старый с единичкой в конце»: такие варианты перебирают первыми. Лучше фраза из случайных слов, своя для каждого сайта. Держать их все в голове не нужно — для этого есть менеджер паролей или Сейф на флешке.
Сменить пароль — мало
Здесь спотыкается большинство: пароль уже новый, а посторонний по-прежнему внутри. Потому что, кроме пароля, есть ещё несколько дверей:
- Открытые сеансы. В настройках безопасности почти любого сервиса есть список устройств и кнопка «Выйти на всех устройствах». Нажми её. Браузер, в котором вход уже выполнен, часто продолжает работать и после смены пароля.
- Способы восстановления. Проверь резервную почту и номер телефона. Классический ход — тихо добавить свой адрес для восстановления, чтобы через неделю забрать аккаунт обратно.
- Правила пересылки и фильтры в почте. Ещё один классический ход: правило «пересылать все письма на такой-то адрес» или «письма от банка — сразу в архив». Пароль сменили, а копии писем по-прежнему уходят дальше.
- Приложения с доступом к аккаунту. Сайты, куда ты входил через «Войти с помощью…», и программы с доступом к почте или диску. Всё незнакомое — отозвать.
- Пароли приложений. Если ты создавал отдельные пароли для почтовой программы на компьютере или телефоне, пересоздай и их.

Включить второй фактор
Двухфакторный вход — главное, что отделяет утёкший пароль от угнанного аккаунта. Лучше всего приложение-генератор кодов или аппаратный ключ. Коды по SMS — лучше, чем ничего, но номер можно перевыпустить на чужую SIM-карту, и тогда коды будут приходить не тебе.
Когда включаешь второй фактор, сервис выдаёт коды восстановления. Сохрани их туда же, где пароли, а не в заметки телефона: это запасной ключ на случай, если телефон потеряется.
Если утекли не только пароли
- Данные карты. Позвони в банк по номеру с обратной стороны карты — не по номеру из письма или СМС — и перевыпусти карту.
- Паспортные данные. Сами по себе они аккаунт не открывают, зато делают звонки мошенников убедительными. Если тебе позвонят, назовут фамилию, дату рождения и серию паспорта — это не доказательство, что звонит банк. Это доказательство, что утечка была.
- Номер телефона. Жди звонков «из службы безопасности». Настоящая служба безопасности не просит продиктовать код из СМС и не просит переводить деньги на «безопасный счёт».
И отдельно: через Госуслуги можно установить самозапрет на кредиты. Тогда кредит на твоё имя не оформят, даже если у мошенников есть все паспортные данные. Снять запрет можно в любой момент, когда кредит понадобится тебе самому.
Чек-лист на холодильник
| Первые 15 минут | Первый час | На этой неделе |
|---|---|---|
| Сменить пароль почты | Банк, Госуслуги, маркетплейсы | Все сайты с тем же паролем |
| Выйти на всех устройствах | Проверить пересылку и фильтры | Менеджер паролей вместо повторов |
| Проверить резервную почту и телефон | Включить двухфакторный вход | Отозвать лишние приложения |
| Не открывать ссылки из писем | Сохранить коды восстановления | Самозапрет на кредиты, если утекли документы |
Итог
Утечка — не катастрофа, если действовать по порядку: почта, деньги, повторы, остальное. И не забыть про то, что остаётся после смены пароля: сеансы, пересылка, способы восстановления.
А чтобы в следующий раз утёк один пароль, а не все сразу, у каждого сайта должен быть свой. Запоминать их все не нужно. Нужно запомнить один — от менеджера паролей.